CNCERT raportoi kiinalaisia käyttäjiä rahapelisivustoille ohjanneesta liikennekaappauksesta
Kiinan internetin häiriötilanteisiin vastaavan keskuksen mukaan hyökkääjät manipuloivat reititys- ja DNS-tietoja ohjatakseen useiden maakuntien käyttäjiä rahapelisivustoille.
Kiinan kansallinen tietoverkkojen häiriötilanteisiin vastaava tekninen ryhmä CNCERT on raportoinut liikennekaappauksesta, joka ohjasi käyttäjiä useissa maakunnissa rahapelisivustoille.
Sen 20. lokakuuta julkaisemassa raportissa hyökkäysmenetelmiksi tunnistettiin väärät reittimainostukset ja muutetut DNS-vastaukset. Tapaukseen liittyvien operaattorien nimiä ei kerrottu.
Reitityksen ja DNS:n manipulointi
CNCERTin mukaan hyökkääjät ohjasivat liikenteen hallitsemansa infrastruktuurin kautta ja muuttivat sen jälkeen osoitteenmäärityksen vastauksia.
Osa vastauksista osoitti suoraan rahapelisivustoille. Toiset ohjasivat kyselyt haitallisen DNS-palvelimen kautta, joka palautti rahapelisivustojen osoitteita.
Infrastruktuurin rekisteröinti tunnistettiin
CNCERT paikansi manipuloinnin autonomiseen järjestelmään AS402425, jonka yhdysvaltalainen QOREXA LABS rekisteröi ARINin kautta 9. huhtikuuta 2026.
Rekisteröinti osoittaa yhteyden infrastruktuuriin, mutta se ei yksinään vahvista, kuka hyökkäyksen teki.
Keskus kehotti asiaankuuluvia rekistereitä tutkimaan tapauksen ja peruuttamaan haitallisesti käytetyt verkkoresurssit. Verkko-operaattorien tulisi puolestaan varmentaa reittimainostukset ja suodattaa haitalliset reitit.
Pierre Lindh on arvostellut SiGMA Worldin siirtoa toukokuulle 2027. Hän väittää ennakkokeskustelujen olleen puutteellisia ja ajankohdan menevän päällekkäin NEXT Summit Vallettan vahvistettujen päivien kanssa.
H2 Gambling Capital arvioi Brasilian vedonlyöntikiellon voivan siirtää vuosittain 25 miljardia realia rahapelimenoja luvattomille operaattoreille ja kasvattaa offshore-markkinaa huomattavasti.
Kumppanuusmarkkinoinnin foorumiviestien mukaan 22bet Partners, Hell Partners ja Vave Partners lopettavat uuden Kreikasta tulevan liikenteen vastaanottamisen 13. marraskuuta.
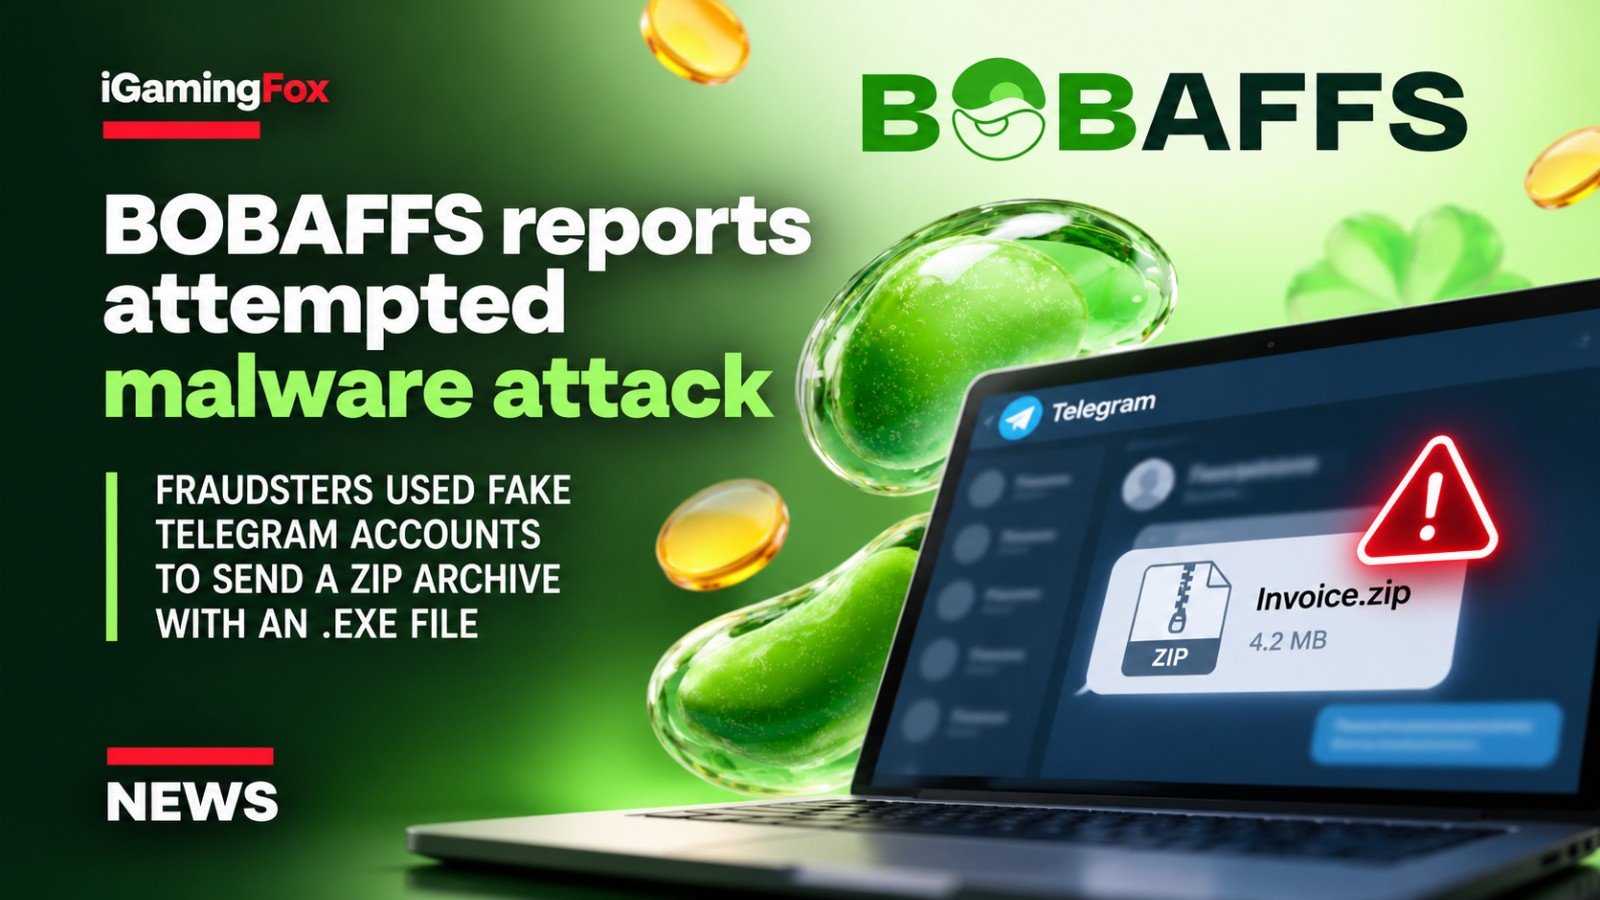
Hyökkääjien väitetään esiintyneen BOBAFFSin toimitusjohtajana ja Cwinzin edustajana painostaakseen työntekijää käynnistämään laskuasiakirjoiksi naamioidun ohjelmatiedoston.
Kommentit (0)
Ei vielä kommentteja. Ole ensimmäinen!