3h ago · 4 min di lettura
BOBAFFS segnala un attacco con fatture false e account Telegram sotto falsa identità
Gli aggressori si sarebbero spacciati per il CEO di BOBAFFS e un rappresentante di Cwinz per spingere una dipendente ad avviare un eseguibile camuffato da documentazione di fatturazione.
BOBAFFS ha segnalato un tentativo di attacco malware in cui i truffatori hanno usato falsi account Telegram per impersonare il CEO dell’azienda e un rappresentante dell’inserzionista Cwinz.
Secondo il resoconto del team, gli aggressori hanno creato una chat di gruppo per riconciliare le fatture e affermato di aver scoperto errori di fatturazione. Hanno poi inviato un archivio ZIP contenente un file eseguibile .exe al posto dei normali documenti di fatturazione.
Il falso CEO ha fatto pressione sulla dipendente per aprire il file
Una dipendente dello sviluppo commerciale di BOBAFFS ha espresso dubbi sull’archivio e richiesto i documenti in un altro formato.
L’account che si spacciava per il CEO dell’azienda ha sostenuto la richiesta di aprirlo, affermando: “Aprilo, mi assumo ogni responsabilità.”
L’intervento ha aggiunto un’apparente approvazione dirigenziale alle istruzioni del presunto inserzionista. Entrambe le identità sarebbero state controllate dagli aggressori; il resoconto non suggerisce che il vero CEO o il rappresentante di Cwinz abbiano partecipato.
Quando la dipendente ha detto che il file non si apriva su macOS, gli aggressori l’hanno esortata a trovare un computer Windows ed eseguirlo lì. Il team ha dichiarato che l’inganno è stato infine scoperto.
Nessuna compromissione confermata segnalata
BOBAFFS ha descritto l’incidente come un tentativo di infettare il computer della dipendente. Il resoconto fornito non segnala un’infezione riuscita, informazioni rubate o perdite finanziarie e non identifica le capacità specifiche dell’eseguibile.
Il caso illustra come un’attività commerciale ordinaria possa diventare un pretesto per richiedere l’esecuzione di software, rafforzato dalla presenza di più partecipanti apparentemente familiari nella stessa conversazione.
BOBAFFS ha consigliato ai dipendenti di verificare le richieste insolite tramite un account già considerato affidabile o una telefonata. Nomi e foto profilo familiari su Telegram, ha osservato, non dimostrano che un messaggio provenga dal vero collega o partner.
H2 Gambling Capital stima che il divieto brasiliano sulle scommesse possa dirottare 25 miliardi di R$ di spesa annua verso operatori senza licenza, ampliando notevolmente il mercato offshore.
Secondo segnalazioni sui forum di affiliazione, 22bet Partners, Hell Partners e Vave Partners smetteranno di accettare nuovo traffico dalla Grecia il 13 novembre.
Gli aggressori si sarebbero spacciati per il CEO di BOBAFFS e un rappresentante di Cwinz per spingere una dipendente ad avviare un eseguibile camuffato da documentazione di fatturazione.
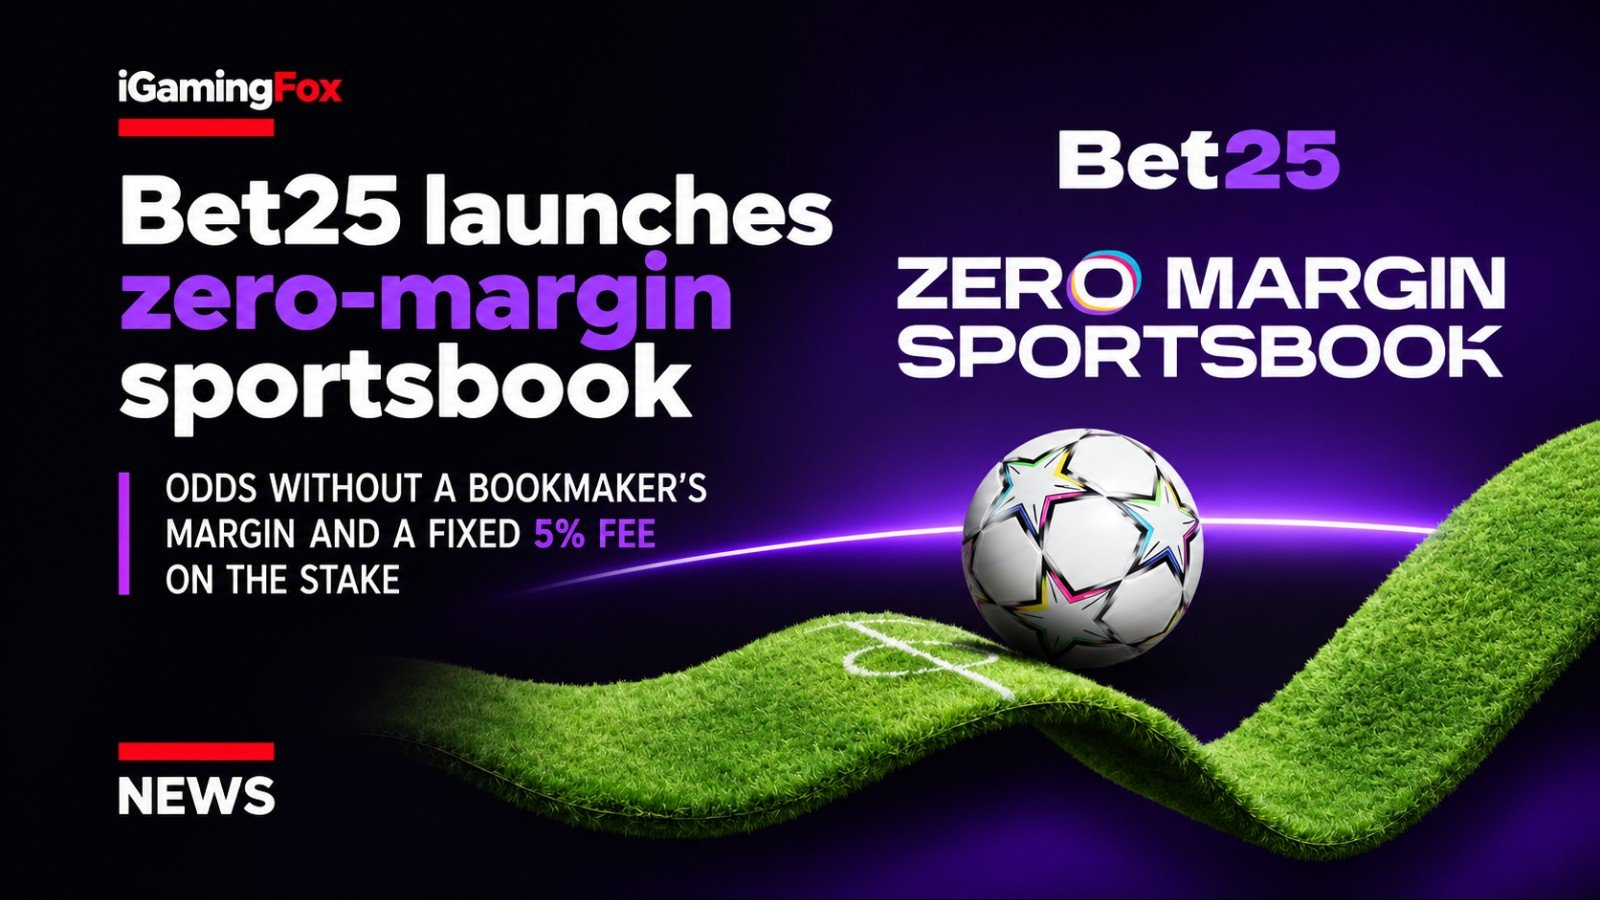
La nuova offerta di scommesse sportive di Bet25 sostituisce il margine incorporato nelle quote con una commissione separata del 5% sulla puntata, applicata una volta per scommessa indipendentemente dal numero di selezioni.
Commenti (0)
Ancora nessun commento. Sii il primo!