Betfair forbereder exit fra Italia: affiliateprogrammet avsluttes 31. oktober
Flutter sier regelendringer har gjort Betfair Exchange kommersielt ulønnsomt i Italia. Affiliatepartnere må fjerne markedsføringsinnhold innen 29. oktober.
Dette nettstedet inneholder informasjon om pengespill og betting og er kun ment for voksne. Du må være minst 18 år (eller lovlig alder i landet ditt) for å gå inn.
Pengespill kan være vanedannende. Spill ansvarlig.
WhiteArmor hevder å ha stjålet opplysninger om 15,4 millioner Gamdom-kontoer, men verken den påståtte databasen eller et publisert utvalg er uavhengig bekreftet som ekte.
En utpressingsgruppe som kaller seg WhiteArmor, krever 15 millioner dollar fra kryptokasinoet Gamdom for en angivelig stjålet database med 15,4 millioner spillerkontoer.
Gruppen skal ha publisert opplysninger knyttet til 100 kontoer som angivelig bevis. Ektheten er fortsatt ubekreftet, og Gamdom har verken offentlig bekreftet eller avvist det påståtte databasetyveriet.
Tjenester som overvåker cybertrusler, registrerte at Gamdom dukket opp på WhiteArmors lekkasjenettsted 26. oktober. Slike oppføringer dokumenterer en kriminell gruppes påstand, men fastslår ikke uavhengig at et innbrudd har skjedd eller at de annonserte dataene er ekte.
Ifølge Dark Web Informers fremstilling sier WhiteArmor at gruppen fikk tilgang til Gamdoms administrasjonspaneler og lagringsområder med passord og nøkler via en intern tjenestekonto med administratorrettigheter.
Angriperne hevder at kontoen hadde eksistert i flere år uten at påloggingsopplysningene var blitt endret. Ingen uavhengig teknisk undersøkelse har underbygget denne forklaringen.
WhiteArmor kom også med påstander om Gamdoms spill med etterprøvbar rettferdighet og hevdet at de ikke fungerte som annonsert. Gruppen la ikke frem dokumentasjon som støttet påstanden.
Utpressingskravet kom 13 dager etter et bekreftet angrep på Gamdoms infrastruktur for nettilkoblede kryptolommebøker.
Gamdom stanset driften 13. oktober etter å ha oppdaget en uautorisert tilkobling til en automatiseringsserver. Grunnlegger Felix Römer anslo senere tapet til litt over 3 millioner dollar, mens blokkjedeetterforskeren vxdb anslo omtrent 4,2 millioner dollar. Operatøren opplyste at de gjenværende verdiene i de nettilkoblede lommebøkene var flyttet til frakoblet lagring, og at kundenes midler var trygge.
Nettstedet gjenopptok driften 16. oktober. WhiteArmor har ikke uttrykkelig knyttet det påståtte databasetyveriet til lommebokhendelsen. Tidspunktet alene fastslår derfor ikke at samme angriper eller tilgangsvei var involvert.
WhiteArmor begynte å dukke opp i offentlige registre over cybertrusler i oktober. WatchGuard kategoriserer gruppen som en datamegler, mens andre overvåkingstjenester beskriver aktiviteten som utpressing gjennom datatyveri.
Det rapporterte kravet, det påståtte antallet kontoer og den angivelige tilgangsmetoden er fortsatt ubekreftet. Bekreftelsen av det tidligere lommeboktyveriet bekrefter ikke de nye påstandene om databasen.
Flutter sier regelendringer har gjort Betfair Exchange kommersielt ulønnsomt i Italia. Affiliatepartnere må fjerne markedsføringsinnhold innen 29. oktober.
Tall fra DataReportal viser at 13,8 % av colombianske internettbrukere fra 16 år deltar i nettpengespill hver måned. I Sør-Amerika ligger landet bak Brasil og Chile.
WhiteArmor hevder å ha stjålet opplysninger om 15,4 millioner Gamdom-kontoer, men verken den påståtte databasen eller et publisert utvalg er uavhengig bekreftet som ekte.
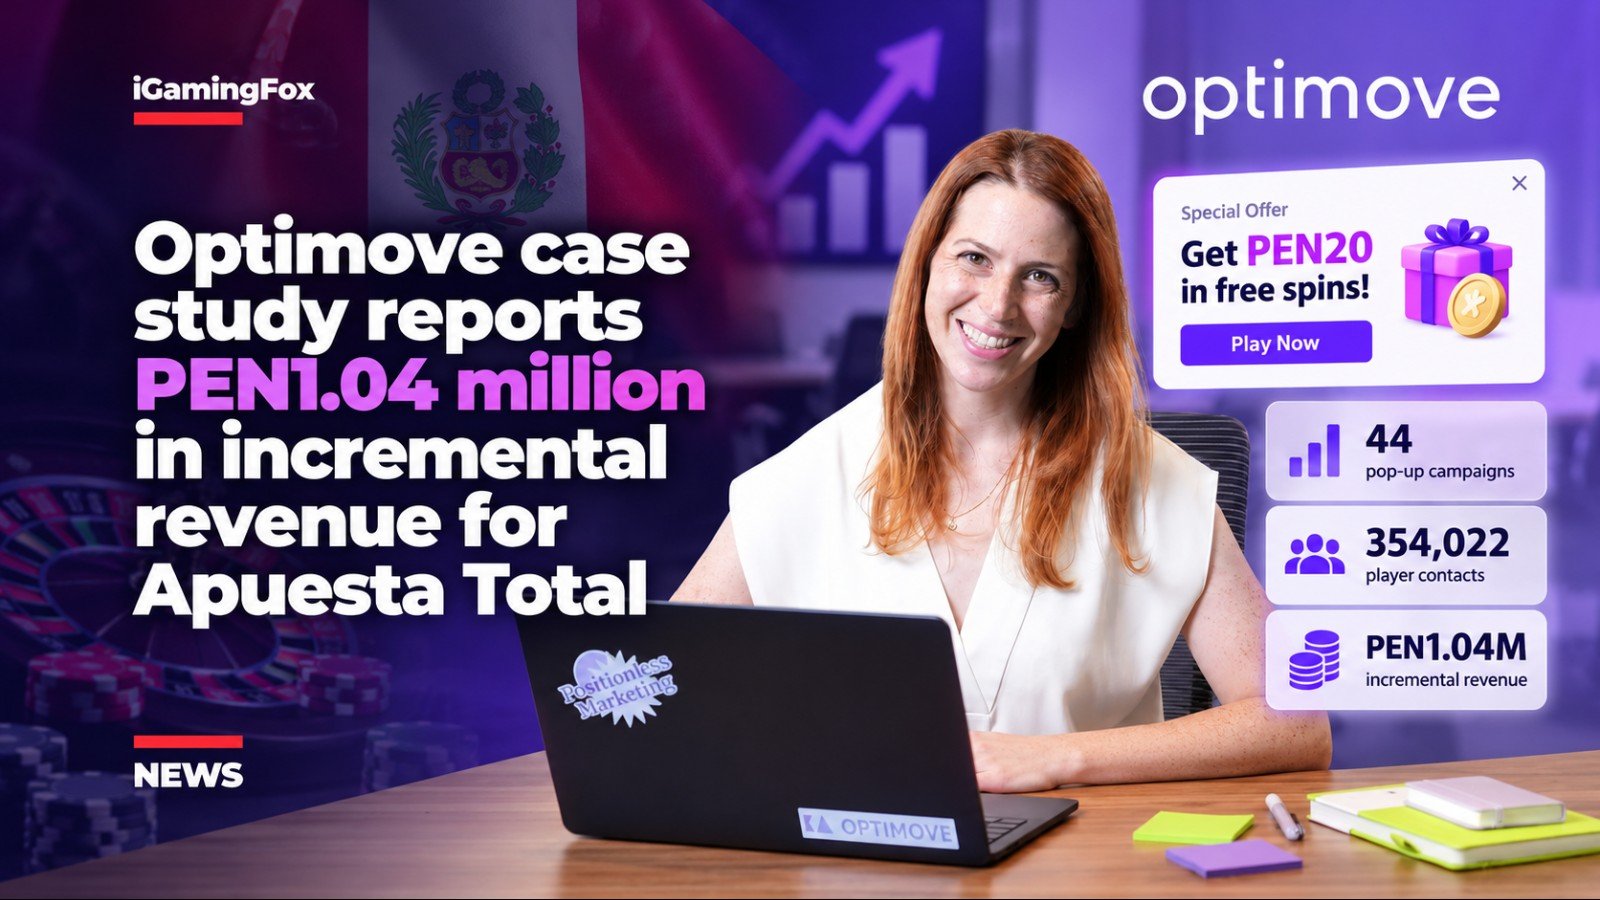
Apuesta Totals 44 utløste kampanjer genererte rapporterte ekstra inntekter på rundt 303.000 dollar, men Optimoves casestudie utelater viktige detaljer om måling og kostnader.
Ferske iGaming-nyheter, bonuser og event-varsler rett på telefonen.
Bli med i kanalen
Kommentarer (0)
Ingen kommentarer ennå. Bli den første!