3h ago · 4 min de leitura
Gamdom enfrenta exigência de US$ 15 milhões por suposto roubo de dados de jogadores
WhiteArmor afirma ter roubado registros de 15,4 milhões de contas da Gamdom, mas a suposta base de dados e uma amostra publicada não foram autenticadas de forma independente.
Um grupo de extorsão que se autodenomina WhiteArmor está exigindo US$ 15 milhões do cassino cripto Gamdom por uma base de dados supostamente roubada que contém 15,4 milhões de contas de jogadores.
Segundo relatos, o grupo publicou registros relacionados a 100 contas como suposta prova. A autenticidade desses dados permanece sem confirmação, e a Gamdom não confirmou nem negou publicamente o suposto roubo da base de dados.
Serviços de monitoramento de ameaças registraram a presença da Gamdom no site de vazamentos da WhiteArmor em 26 de outubro. Essas publicações documentam a alegação de um grupo criminoso, mas não comprovam de forma independente que houve uma invasão ou que os dados anunciados são autênticos.
Atacantes afirmam ter obtido acesso por uma conta administrativa
Segundo o relato da Dark Web Informer, a WhiteArmor afirma ter acessado os painéis de gestão da Gamdom e repositórios contendo senhas e chaves por meio de uma conta de serviço interna com privilégios administrativos.
Os atacantes alegam que a conta existia havia vários anos sem alteração de suas credenciais de acesso. Nenhuma investigação técnica independente corroborou essa explicação.
A WhiteArmor também fez acusações sobre os jogos de justiça comprovável da Gamdom, afirmando que eles não funcionavam conforme anunciado. O grupo não forneceu evidências que sustentassem essa afirmação.
Ataque separado às carteiras no início de outubro
A exigência de extorsão surgiu 13 dias após um ataque confirmado à infraestrutura de carteiras quentes da Gamdom.
A Gamdom suspendeu suas operações em 13 de outubro após descobrir uma conexão não autorizada a um servidor de automação. O fundador Felix Römer posteriormente estimou as perdas em pouco mais de US$ 3 milhões, enquanto o investigador de blockchain vxdb calculou aproximadamente US$ 4,2 milhões. A operadora afirmou que os ativos restantes das carteiras quentes haviam sido transferidos para armazenamento a frio e que os fundos dos clientes estavam seguros.
O site retomou as operações em 16 de outubro. A WhiteArmor não vinculou explicitamente o suposto roubo da base de dados ao incidente das carteiras, portanto a proximidade das datas, por si só, não comprova a participação do mesmo atacante ou o uso de uma via de acesso comum.
Grupo observado recentemente
A WhiteArmor começou a aparecer em registros públicos de monitoramento de ameaças em outubro. A WatchGuard a classifica como intermediária de dados, enquanto outros serviços de monitoramento descrevem sua atividade como extorsão por roubo de dados.
A exigência relatada, o número de contas alegado e o suposto método de acesso continuam sem verificação. A confirmação do roubo anterior nas carteiras não autentica as novas alegações sobre a base de dados.
Dados da DataReportal indicam participação mensal em jogos de azar online de 13,8% entre os internautas colombianos de 16 anos ou mais, atrás de Brasil e Chile na América do Sul.
WhiteArmor afirma ter roubado registros de 15,4 milhões de contas da Gamdom, mas a suposta base de dados e uma amostra publicada não foram autenticadas de forma independente.
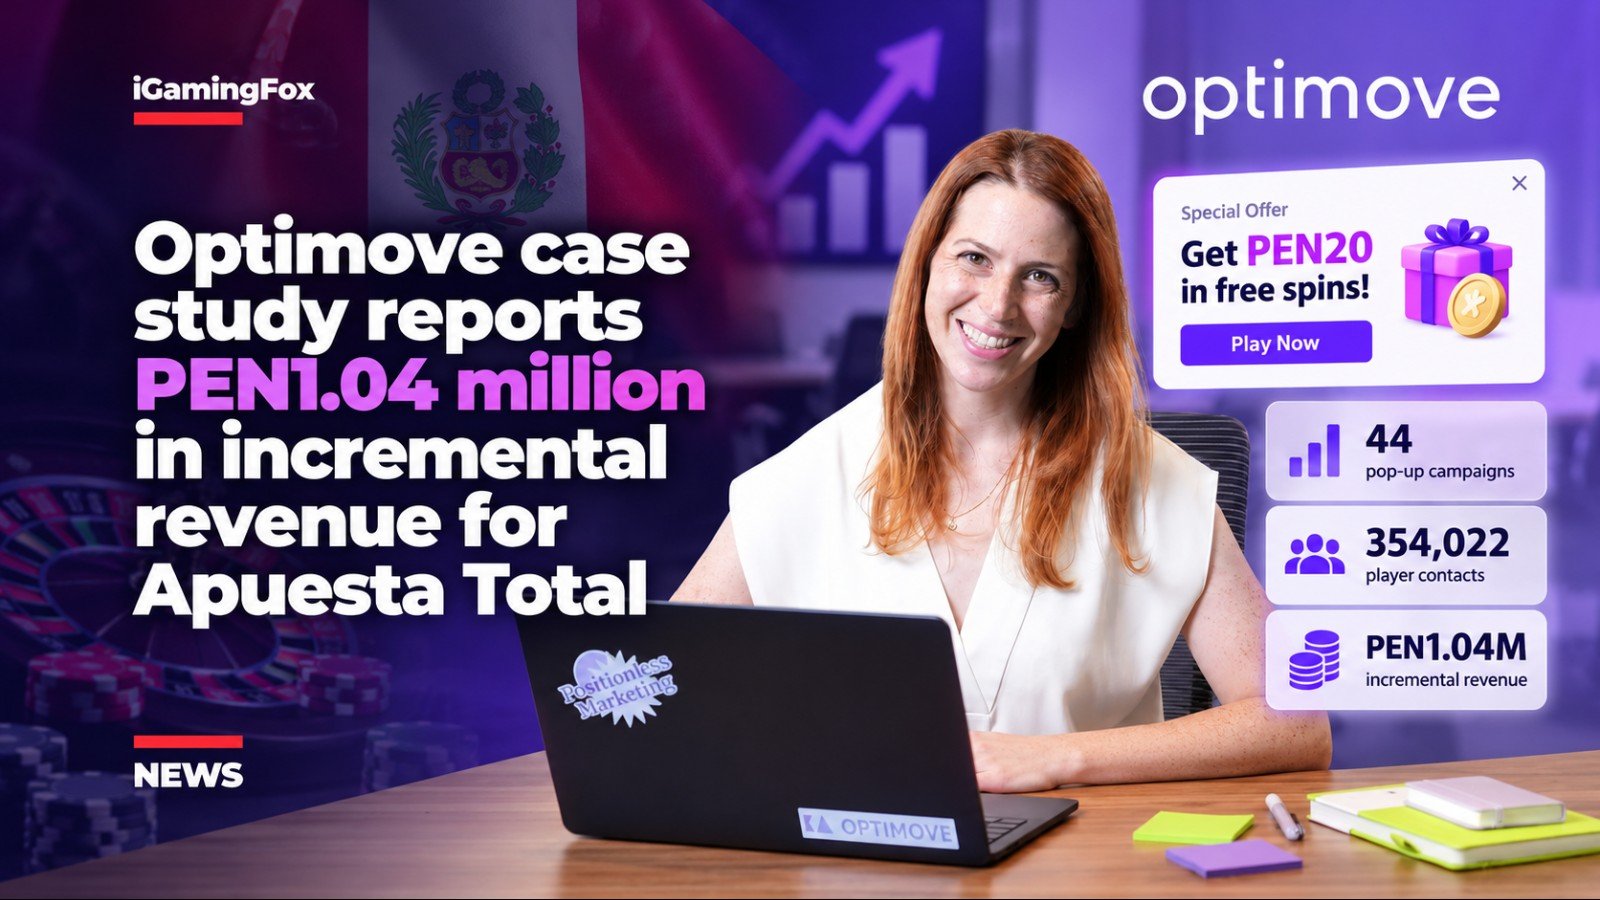
As 44 campanhas acionadas da Apuesta Total geraram, segundo o relatório, cerca de US$303 mil em receita incremental, embora o estudo de caso da Optimove não revele detalhes importantes sobre medição e custos.
O Conselho Nacional de Polícia recebeu 79 pedidos e concedeu doze licenças sem rejeitar nenhum, enquanto as operadoras se preparam para o mercado finlandês de jogos online aberto à concorrência.
Comentários (0)
Ainda sem comentários. Seja o primeiro!