Sep 17, 2026 · 4 min czytania
Google bada fałszywe aplikacje kasynowe w Early Access Sklepu Play
Google bada fałszywe aplikacje kasynowe, które deweloperzy ukrywali w programie Early Access Sklepu Play, gdzie publiczne recenzje pozostają wyłączone.
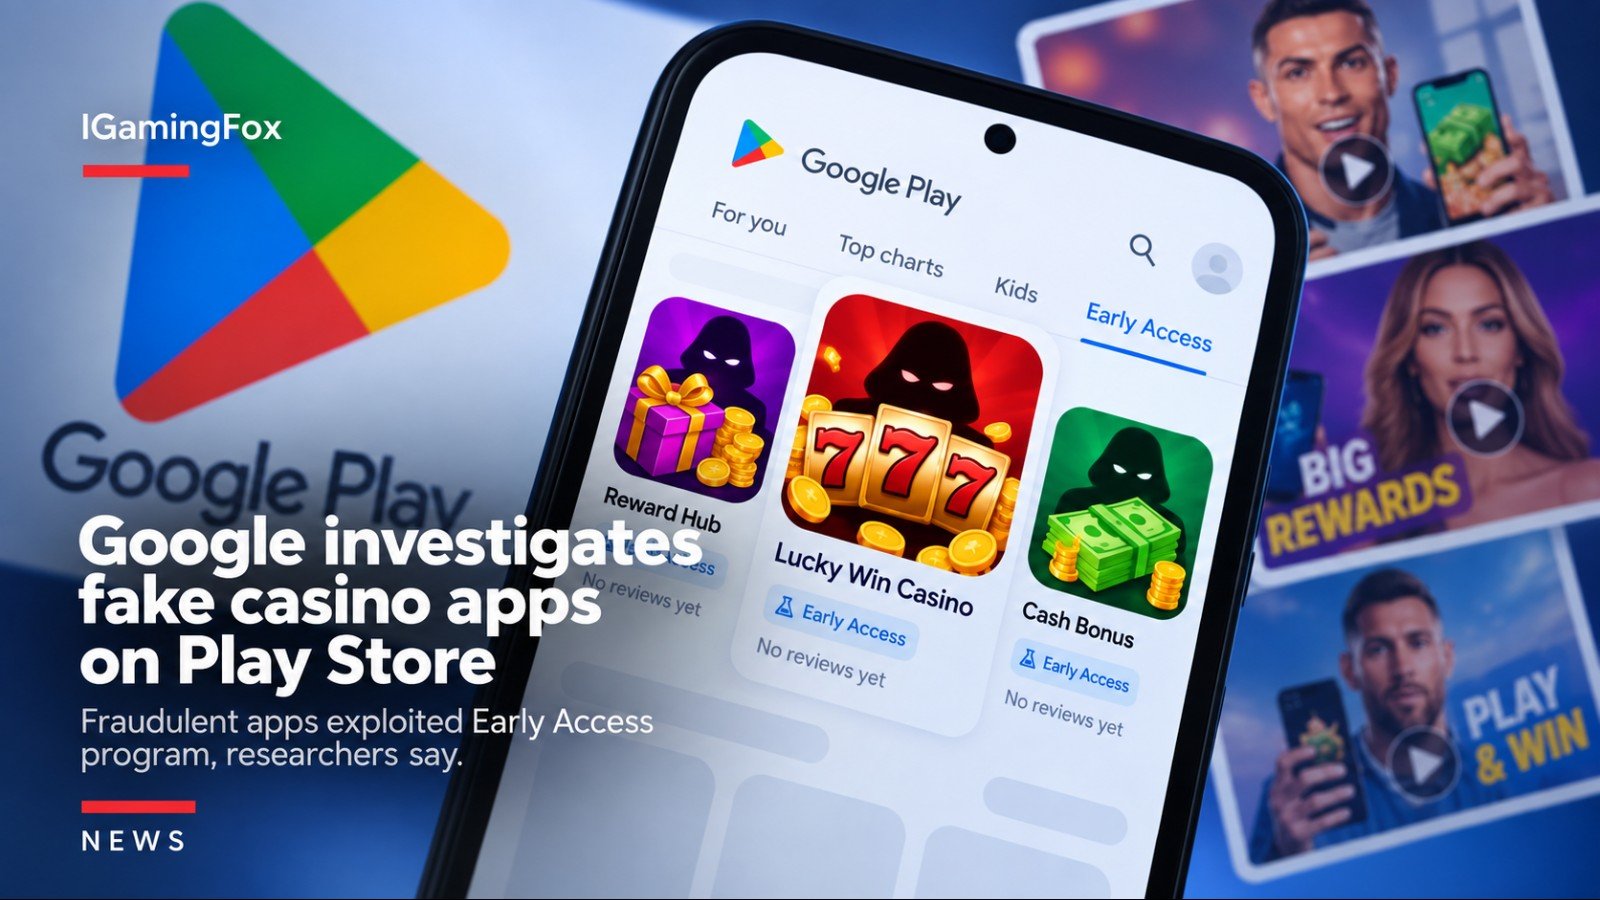
Google rozpoczął dochodzenie po tym, jak firma Bitdefender zajmująca się cyberbezpieczeństwem poinformowała, że deweloperzy wykorzystują program Google Play Early Access do dystrybucji fałszywych aplikacji kasyn online, zgodnie z doniesieniami Focus GN.
Program Early Access pozwala deweloperom publikować niedokończone aplikacje i zbierać opinie użytkowników przed ich pełną premierą, jednak publiczne oceny i recenzje w Google Play pozostają wyłączone przez cały czas, gdy aplikacja znajduje się w programie. Bitdefender zidentyfikował tysiące takich aplikacji w Early Access, w tym niektóre z setkami tysięcy instalacji, a jedna z aplikacji przekroczyła 1 milion pobrań. W dostępnych doniesieniach nie ujawniono dalszych szczegółów dotyczących konkretnego charakteru oszukańczych funkcji tych aplikacji ani planowanych przez Google działań naprawczych.
Ustalenia wskazują na znaczącą lukę w procesie moderowania treści w Google Play, ponieważ wyłączony system recenzji w programie Early Access najwyraźniej umożliwił fałszywym aplikacjom kasynowym zgromadzenie znacznej liczby instalacji bez kontroli, jaką w przypadku w pełni wydanych aplikacji zwykle zapewniają publiczne oceny i opinie użytkowników.
iGaming Fox
Binance hacked 2026 · 2d ago
Richard Teng informuje, że Binance odbudowuje usługę wypłat i przygotowuje aktualizację danych o rezerwach. Śledczy zidentyfikowali dodatkowe punkty wejścia wykorzystane w ataku.
Raport półroczny KSA pokazuje wyższe przychody licencjonowanego rynku i większą aktywność kont. Szacowana liczba graczy lekko spadła, a wydatki u operatorów offshore pozostały nieproporcjonalnie wysokie.
Analiza danych bankowych wykazała, że powtarzające się transakcje z nielegalnymi operatorami zwykle współwystępowały z legalnym hazardem, bez istotnego odejścia od regulowanych firm.
Polymarket wznowił handel po włamaniu powiązanym ze skryptem monitorującym DebugBear. GoPlus szacuje straty na 2,71 mln dolarów, a doniesienia wskazują na warunki większych zwrotów.
Komentarze (0)
Brak komentarzy. Bądź pierwszy!