Sep 17, 2026 · 4 min leestijd
Google onderzoekt nep-casinoapps in Early Access van Play Store
Google onderzoekt nep-casinoapps die ontwikkelaars hebben verborgen in het Early Access-programma van de Play Store, waar openbare reviews uitgeschakeld blijven.
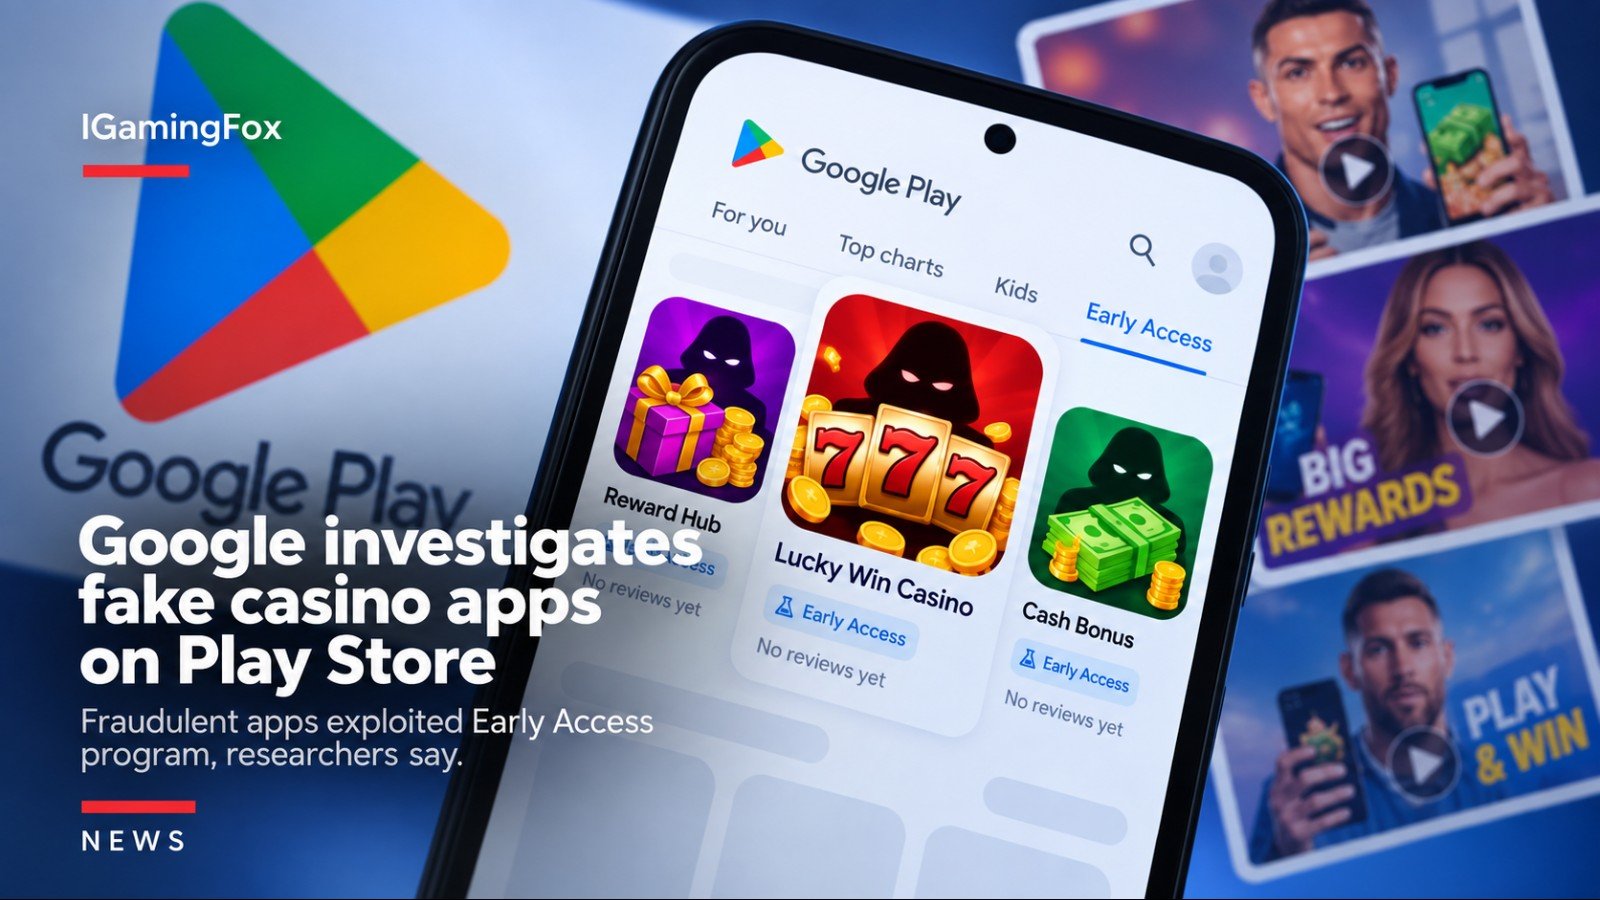
Google is een onderzoek gestart nadat cybersecuritybedrijf Bitdefender meldde dat ontwikkelaars misbruik maken van het Google Play Early Access-programma om nep-apps voor online casino's te verspreiden, volgens een bericht van Focus GN.
Met het Early Access-programma kunnen ontwikkelaars onvoltooide apps publiceren en feedback van gebruikers verzamelen voordat de volledige versie wordt uitgebracht. Openbare beoordelingen en reviews op Google Play blijven echter uitgeschakeld zolang een app deelneemt aan het programma. Bitdefender identificeerde duizenden van dergelijke apps binnen Early Access, waaronder enkele met honderdduizenden installaties. Eén app passeerde zelfs de grens van 1 miljoen downloads. In de beschikbare berichtgeving werden geen verdere details bekendgemaakt over de specifieke aard van de frauduleuze functionaliteit in deze apps of over de maatregelen die Google van plan is te nemen.
De bevindingen wijzen op een aanzienlijk hiaat in het contentmoderatieproces van Google Play. Het uitgeschakelde reviewsysteem van het Early Access-programma lijkt frauduleuze casinoapps in staat te hebben gesteld grote aantallen installaties te verzamelen zonder de controle die openbare beoordelingen en gebruikersfeedback normaal gesproken bieden bij volledig uitgebrachte apps.
iGaming Fox
Binance hacked 2026 · 2d ago
Volgens Richard Teng bouwt Binance zijn opnamedienst opnieuw op en bereidt het bijgewerkte reservegegevens voor. Onderzoekers hebben aanvullende toegangsroutes van de aanval ontdekt.
Het halfjaarbericht van de Ksa toont hogere vergunde opbrengsten en meer accountactiviteit. Het geschatte aantal spelers daalde licht, terwijl de uitgaven bij offshore aanbieders onevenredig hoog bleven.
Een analyse van bankgegevens toont dat herhaalde transacties met illegale aanbieders doorgaans samengingen met vergund gokken, zonder een wezenlijke verschuiving weg van gereguleerde bedrijven.
Polymarket hervatte de handel na een beveiligingsincident rond het monitoringscript van DebugBear. GoPlus schat het verlies op 2,71 miljoen dollar; voor grotere vergoedingen zouden voorwaarden gelden.
Reacties (0)
Nog geen reacties. Wees de eerste!